1982年,美国卡内基梅隆大学的几名研究人员,将一台可乐自动贩卖机接入电脑网络,让人们不必走到机器前,就能知道饮料是否售罄、刚补的货是否冰镇。这项看似不起眼的尝试,后来被视为物联网发展的早期标志。40多年后,从家庭电器到医疗设备,从超市冷柜到城市电网,越来越多的设施都能够通过网络接受指令。
万物互联带来的便利有目共睹。智能家居节省时间,远程医疗扩大服务范围,智慧电网提高能源调度效率,自动化工厂减少重复劳动。然而,当网络不再只是传递信息,而是直接控制现实世界,一次入侵便可能不再仅仅导致资料泄露或金钱损失,还可能危及食品安全、医疗服务乃至人的生命。
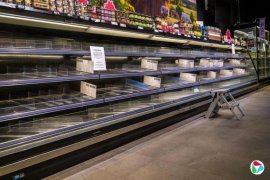
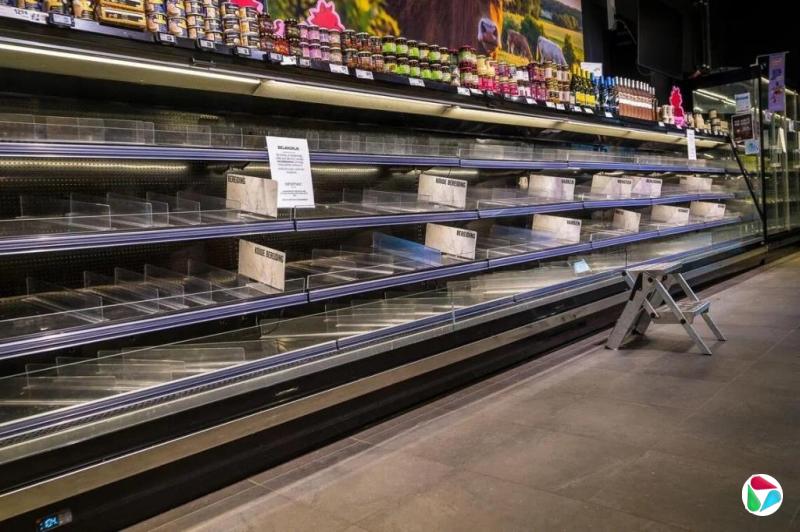
近期欧洲发生的冷链设备网络攻击,正是一个警示。10月12日,法国约700处超市等商业场所的制冷设备遭到攻击,部分设备温度被远程调高至50摄氏度,造成大量食品报废,至少15处发生起火事件。法国政府11月9日将此次攻击归因于伊朗伊斯兰革命卫队关联的网络组织,并展开司法调查。
11月2日,法国血液机构三个血浆储存地点也受到网络攻击,黑客试图改变制冷设备的温度设置。幸亏监测系统及时报警,工作人员迅速采取措施,才避免血液制品受损。值得注意的是,攻击入口并非血液机构自身网络,而是制冷设备供应商的相关系统。
这些事件揭示一个容易被忽视的问题:原本用于方便维修和远程监控的功能,一旦缺乏有效保护,就可能成为攻击者操纵设备的入口。即使企业自身网络防护严密,也可能因供应商系统遭到入侵而受到牵连。
这种担忧并非始于今日。美国前副总统切尼曾透露,医生在2007年为他更换植入式心脏除颤器时,出于安全考虑,关闭了设备的无线功能,以防遭人远程攻击。医疗技术原本用于挽救生命,却也可能因为连接功能带来新的风险。
人工智能的发展,又使网络攻防进入新的阶段。2025年,人工智能(AI)公司Anthropic披露一起网络间谍活动。据公司调查,攻击者利用AI工具完成约80%至90%的战术操作。虽然这一比率只是特定案例的估计,却说明AI正在降低复杂网络攻击所需的人力和时间成本。
面对这些风险,单靠增加防火墙或要求用户设置复杂密码显然不够。联网设备的安全应从设计开始:设备只应取得必要的访问权限,产品出厂时就应具备合理的安全设置,关键系统还须保留独立监测、人工干预和紧急停机能力,避免网络入侵轻易突破物理安全边界。
企业还应承担持续维护责任。联网设备的使用寿命往往长于软件更新周期,仍能正常工作的设备,可能因软件多年未更新而成为安全隐患。漏洞修补、软件支持期限,以及供应商远程访问权限的管理,都应成为产品质量和安全管理的一部分。
各国正从不同方向回应这些风险。新加坡通过《网络安全法令》强化关键基础设施防护,并于今年7月发布新版的关键信息基础设施网络安全行为准则。欧盟《网络韧性法》要求相关数码产品承担生命周期安全责任,其中漏洞和严重安全事件报告义务已于9月开始适用。美国则推动自愿性的物联网安全标识制度,帮助消费者识别达到一定安全标准的产品。
这些做法各有侧重,却指向一个共同问题:联网带来的收益由企业和用户分享,随之产生的风险又该由谁承担?设备制造商、软件开发商和远程服务供应商都应承担相应责任,不能只由最终用户承担网络安全失效的后果。监管也须兼顾安全与创新,避免不合理的合规成本阻碍技术应用。
当然,安全并不意味着拒绝联网。对医院、能源、交通等关键系统而言,合理的连接能够提高效率和应急能力,完全隔离未必现实。真正须要判断的是,哪些功能必须联网,哪些权限可以取消,哪些操作必须保留人工确认,以及网络失效时系统能否安全运行。
当年那台可乐贩卖机接入网络,只是为了少走几步路。今天,越来越多关乎健康、财产和公共安全的设备接入网络,更应记住一个朴素的原则:能够连接,不等于必须连接;能够远程控制,也不等于应该放弃必要的人工控制。
衡量万物互联是否真正进步,不仅要看它让生活变得多么方便,还要看网络出现故障或遭到攻击时,人们能否依然安全、从容地生活。
作者是中国软件工程师